数字货币安全这件事,CSTO到底该管什么?企业上链后答案变了
做了八年安全,去年转进数字货币赛道当CSTO,最大的感受是传统那套在链上根本不够用。私钥丢了没有"找回密码",合约一部署就改不了。CSTO在数字货币里,管的是数字资产全生命周期安全。
日常盯得最多的是智能合约审计和私钥管理。合约一行漏洞上链就是几百个以太蒸发。我让团队每两周跑一次形式化验证csto 数字货币,关键合约过三道审。私钥那边热冷钱包分级,多签卡到五人,HSM硬件模块一个不能少。
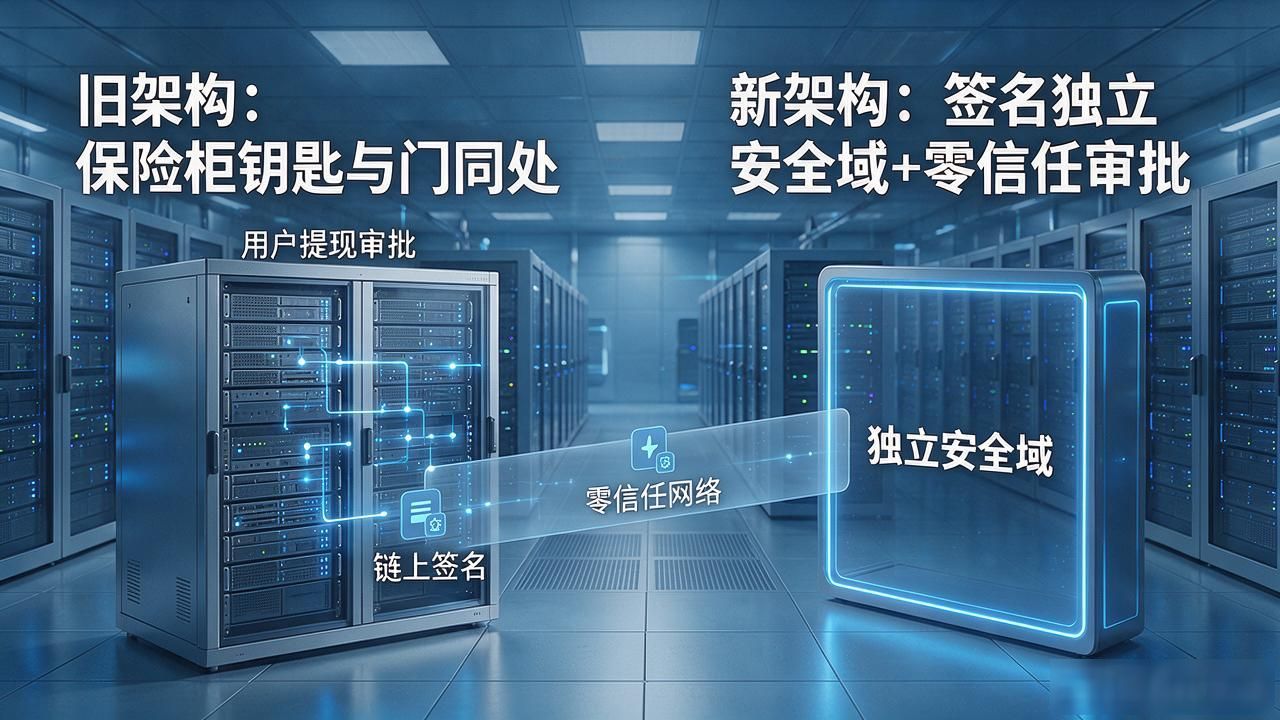
去年帮一家中型交易所做架构评审,发现他们把用户提现审批和链上签名放在同一台机器上,等于保险柜钥匙跟门开在一块。我花三周把签名拆到独立安全域,审批走零信任网络。上线后那个月钓鱼拦截量掉七成,再没出过大额误提。
工具链也得换。传统SIEM面对链上数据基本是瞎的,我们接了链上监控节点,用实时交易图谱追异常资金流,配合威胁情报做关联分析。团队留了两个人专盯MEV和闪电贷,今年这俩坑了不少项目方,最惨的一个晚上亏四百万美元。
数字货币安全还在摸着石头过河,标准没定型数字货币安全这件事,CSTO到底该管什么?企业上链后答案变了,攻击手法月月翻新。我最近琢磨一个事:等CBDC铺开了,CSTO是继续管链上,还是回到央行那套体系里?你企业上链了没有,安全这块最头疼的是哪一段?


