数字货币密码认证怎么设才安全?大多数人第一步就错了
做数字货币安全运维六年,见过太多人因为密码认证没设对,资产一夜归零。认证不是设个密码就完事,它牵涉多因子验证、密钥管理、权限控制,任何一环薄弱都是破口。
最普遍的毛病是交易密码和登录密码混着用。交易所、钱包、浏览器全一个密码,某个平台一泄露,全线崩盘。正确做法是每个平台独立设置,交易密码和登录密码必须彻底分开,用密码管理工具集中存放数字货币密码认证怎么设才安全?大多数人第一步就错了,别信自己脑子能记住七八串复杂字符。
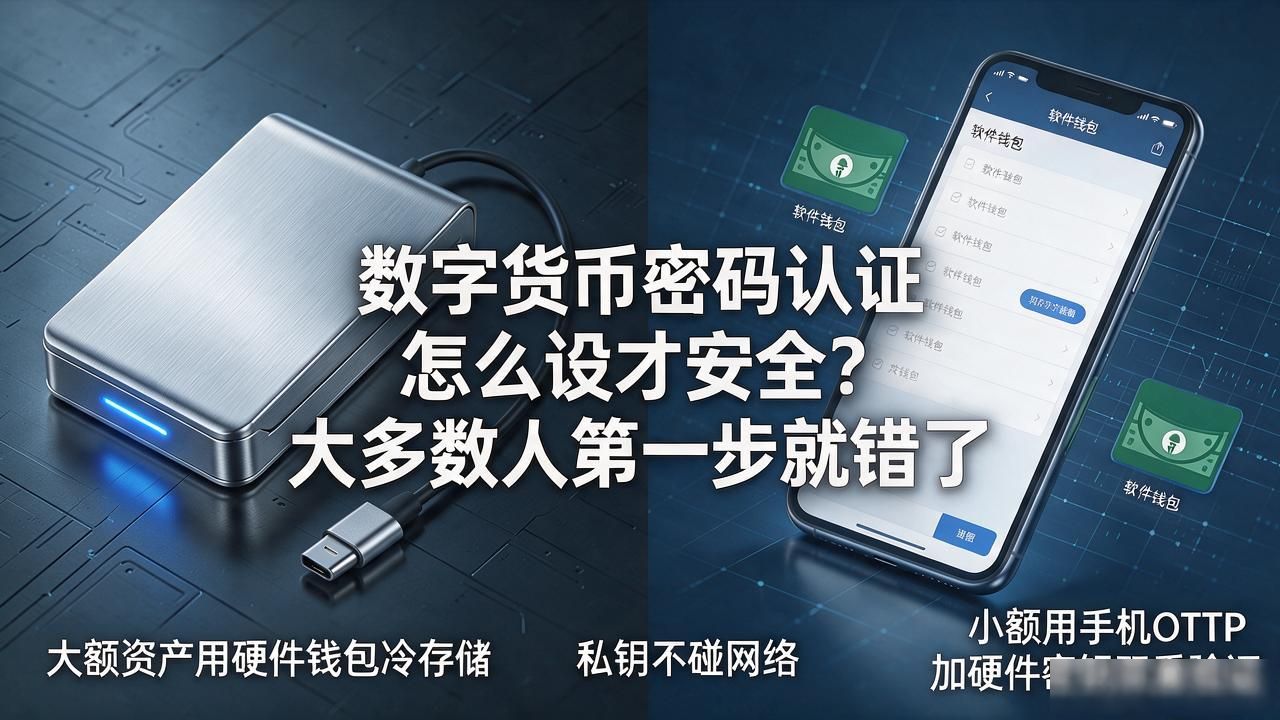
密钥选硬件还是软件,取决于资产量级。大额务必上硬件钱包做冷存储,私钥不碰网络。小额日常操作配多因子认证,手机OTP加硬件密钥双重验证,别只靠短信验证码。记住:私钥一旦离手,资产就没了。
权限别图省事全开最高级。按用途分钱包,日常小额用热钱包,大额锁冷钱包,不同地址设不同提取上限。万一某个认证环节被攻破,损失锁在可控范围数字货币密码认证,不至于满盘皆输。
定期给认证系统做体检。每三个月查一遍授权应用列表,撤掉不用的API key,关掉多余的外链授权。很多被盗案例翻出来,根子就是某个忘了取消的第三方授权留了后门,拖得越久窟窿越大。