钱包被黑?警惕木马偷走你的加密资产
数字货币钱包并非绝对安全,木马病毒已成为窃取资产的高危手段。许多用户在发现余额归零后,往往忽略了本地设备已被植入恶意程序的事实。木马能实时监控输入,精准截获私钥、助记词及交易密码,让黑客在用户毫不知情下完成转账。这类攻击隐蔽性强,往往混在普通软件或更新包中,一旦运行便潜伏于系统深处,静默窃取核心数据。
木马的常见传播路径多依赖非官方渠道下载的软件、虚假的浏览器插件或带有诱导性的链接。攻击者常伪装成热门交易工具、空投领取器或社区客服软件,诱骗用户主动安装。这些程序经过精心设计的混淆处理,能绕过常规杀毒软件的检测。用户一旦在运行环境中输入敏感信息,木马便会迅速将这些数据回传至攻击者服务器,整个过程通常在毫秒级完成木马盗取数字货币,极难被察觉。
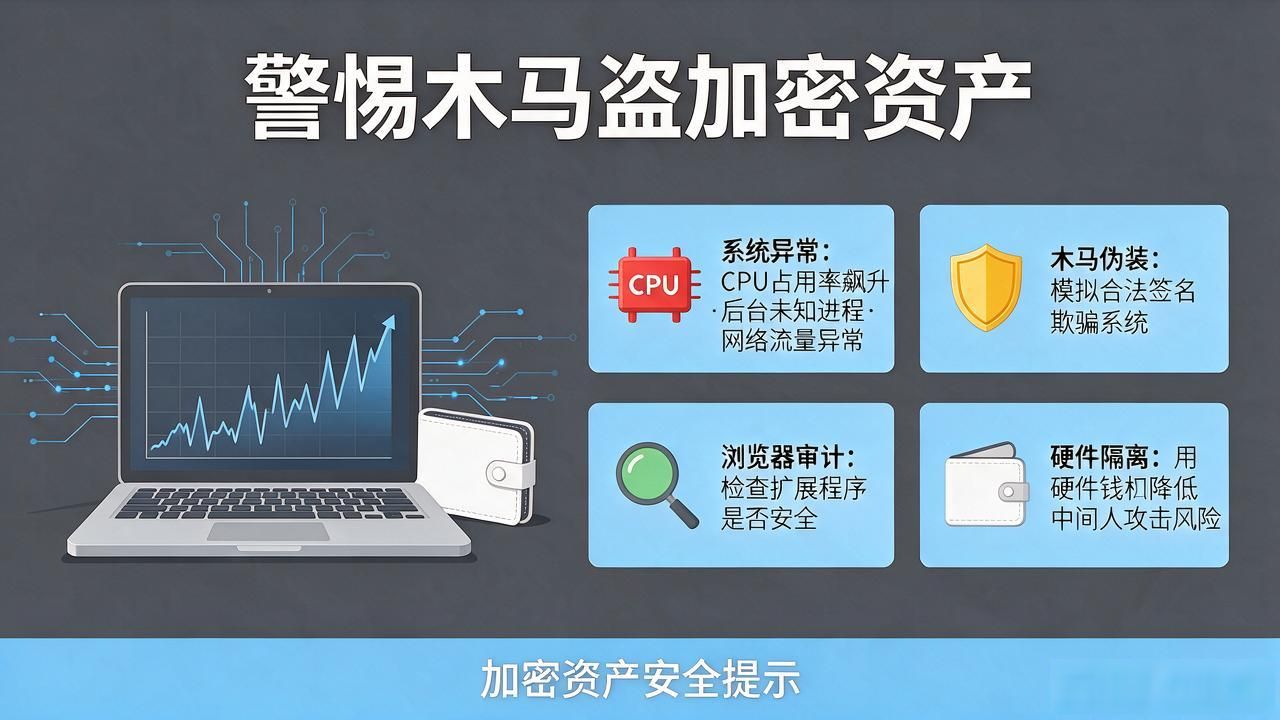
识别木马活动需关注系统异常行为,如CPU占用率无故飙升、后台出现未知进程或网络流量异常增加。部分高级木马会模拟合法签名,使程序在资源管理器中看起来毫无异样。用户需养成定期审计扩展程序的习惯,检查是否有不明插件在请求权限。对于关键操作,务必使用硬件钱包隔离,避免在已连接互联网的主机上直接管理大额资产,以此降低中间人攻击的风险。
防范策略的核心在于物理隔离与最小权限原则。切勿在用于日常浏览、社交联网的电脑上直接存储巨额数字资产,应建立专用的离线环境管理私钥。所有软件必须从官方源获取,严禁点击不明邮件中的链接。开启多因素认证是最后一道防线,即使密钥泄露,攻击者也难以轻易通过身份验证。保持操作系统和杀毒软件实时更新,确保具备最新的行为监控能力,能显著提升对未知威胁的抵御水平。
遭遇疑似盗窃后,立即断网并转移剩余资产至新的冷钱包,保留日志作为证据。切勿尝试自行“修复”或运行网上下载的破解工具,这可能导致二次感染。记录攻击时间、异常交易哈希值钱包被黑?警惕木马偷走你的加密资产,及时向平台客服反馈并报警。虽然追回概率较低,但完善的证据链有助于后续的安全审计。提升全员安全意识,将数字资产保护纳入常规运维流程,是应对此类威胁的根本之道。


