数字货币里的可控匿名性,到底是怎么回事?隐私保护和监管怎么兼得
研究数字货币隐私机制三年,"可控匿名性"是最近合规圈讨论最热的词。它不是让交易完全隐身,而是把隐私的"开关"交到特定角色手中。
技术底层靠零知识证明加选择性披露两层架构。交易生成可验证凭证,验证者确认"转账合法、余额充足",却看不到地址和具体金额。凭证里预埋解锁钥匙,只有持牌审计机构等授权方拿到钥匙,才能还原交易全貌。
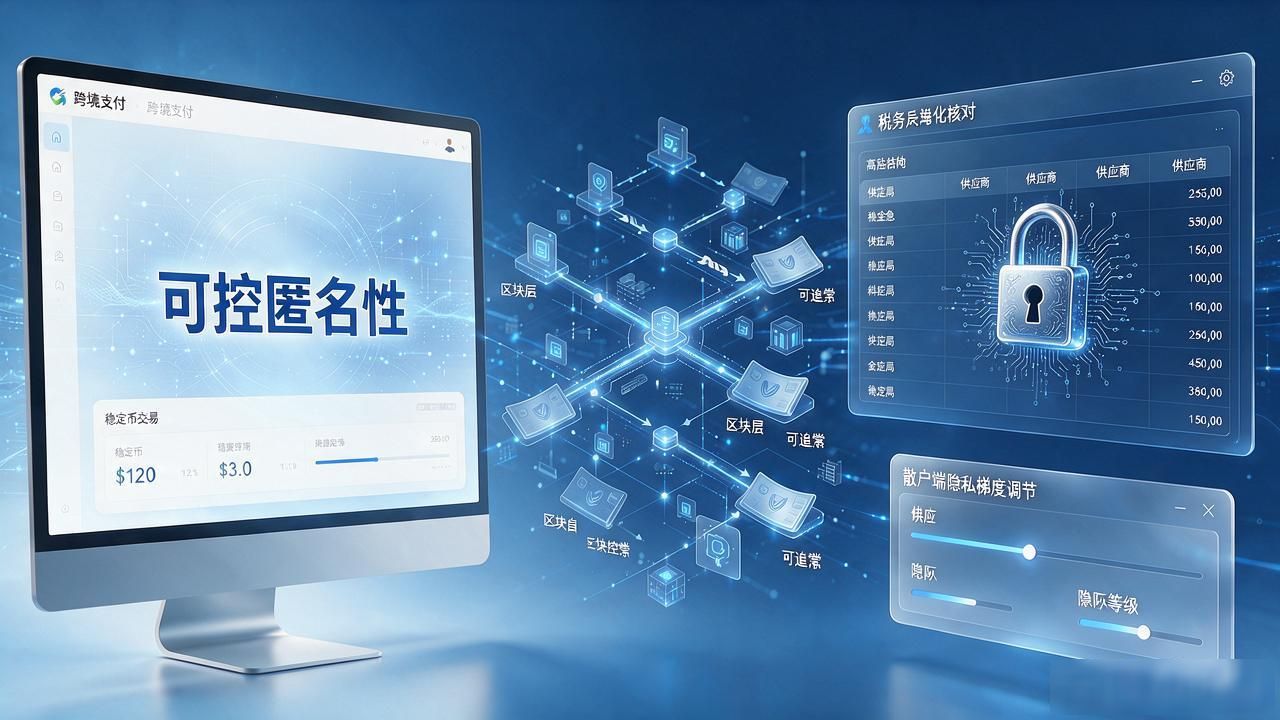
拿企业跨境支付说,外贸公司用稳定币付海外供应商货款数字货币 可控匿名性,要留档给税务局但不暴露对方身份。可控匿名性让这笔交易在链上显示"已验证合规",税务能核对金额流向,供应商名称却被加密锁住。散户端则默认更高匿名度,隐私梯度由用户自行调节。
监管端在松动。2025年欧盟MiCA修正案允许"可审计匿名"通道,解锁权交给持牌清算所。美国SEC稳定币草案要求异常交易72小时内回溯链上身份。可控匿名性正从技术概念变成合规义务数字货币里的可控匿名性,到底是怎么回事?隐私保护和监管怎么兼得,"能藏"和"能查"被写进了规则。
落地难点在钥匙管理。谁存、存几把、失效怎么处置,没有统一标准。部分项目把解锁权交给中心化服务器,一旦攻破,所有"匿名"交易瞬间透明。分布式密钥方案还在测试,离大规模商用还有距离。


